بازگشت به محتوا
بلاگ امن‌آپس

بلاگ امن‌آپس

  • آخرین مقالات
  • امنیت سایبری
  • DevSecOps
  • مدیریت سطح حمله
  • درباره امن‌آپس
  • ارتباط با امن‌آپس
  • صفحه اصلی امن‌آپس
بلاگ امن‌آپس
بلاگ امن‌آپس
  • تصویر شاخص مقاله؛ گره مرکزی تصمیم‌گیری دسترسی با چند دارایی متصل که برخی تأیید و یکی رد شده‌اند، در کنار عنوان «Zero Trust چیست؟ راهنمای شروع برای سازمان‌های ایرانی»
    امنیت سایبری

    Zero Trust چیست؛ راهنمای شروع برای سازمان‌ها

    توسطکارشناس امن‌آپس سپتامبر 8, 2026سپتامبر 8, 2026

    چرا اعتماد به «داخل شبکه» دیگر کافی نیست؟ Zero Trust چیست، با VPN چه فرقی دارد و سازمان ایرانی از کجا باید شروع کند.
    ادامه مطلب Zero Trust چیست؛ راهنمای شروع برای سازمان‌هاادامه

  • تصویر شاخص مقاله «لو رفتن رمز و ایمیل سازمانی؛ چطور بفهمیم و در ۲۴ ساعت اول چه کنیم» با نمایی از رکوردهای اطلاعات کاربری که بخشی از آن‌ها به بیرون نشت می‌کند
    امنیت سایبری | مدیریت سطح حمله

    لو رفتن رمز عبور و ایمیل سازمانی: چطور بفهمیم و چه کنیم؟

    توسطکارشناس امن‌آپس آگوست 30, 2026

    بیشتر رمزهای لو رفته سازمان‌ها از خود سازمان دزدیده نشده‌اند؛ از سرویس‌های دیگری که کارمند با ایمیل کاری در آن‌ها ثبت‌نام کرده بیرون آمده‌اند. این مقاله نشان می‌دهد چطور این نشت‌ها را تشخیص دهید و چه اقدامی در چه ترتیبی انجام دهید.
    ادامه مطلب لو رفتن رمز عبور و ایمیل سازمانی: چطور بفهمیم و چه کنیم؟ادامه

  • تصویر شاخص مقاله «تست امنیت سایت شرکت؛ از بررسی رایگان تا ارزیابی واقعی سطح حمله» با نمایی ایزومتریک از دارایی‌های سازمان که چند مورد از آن‌ها برجسته شده‌اند
    مدیریت سطح حمله

    تست امنیت سایت شرکت: از بررسی رایگان تا ارزیابی واقعی سطح حمله

    توسطکارشناس امن‌آپس آگوست 30, 2026آگوست 30, 2026

    خیلی از سازمان‌ها امنیت سایتشان را با یک ابزار آنلاین رایگان می‌سنجند و نتیجهٔ سبز را نشانهٔ امن بودن می‌گیرند. این مقاله نشان می‌دهد تست امنیت سایت شرکت واقعاً شامل چه لایه‌هایی است و از کجا باید شروع کرد.

    ادامه مطلب تست امنیت سایت شرکت: از بررسی رایگان تا ارزیابی واقعی سطح حملهادامه

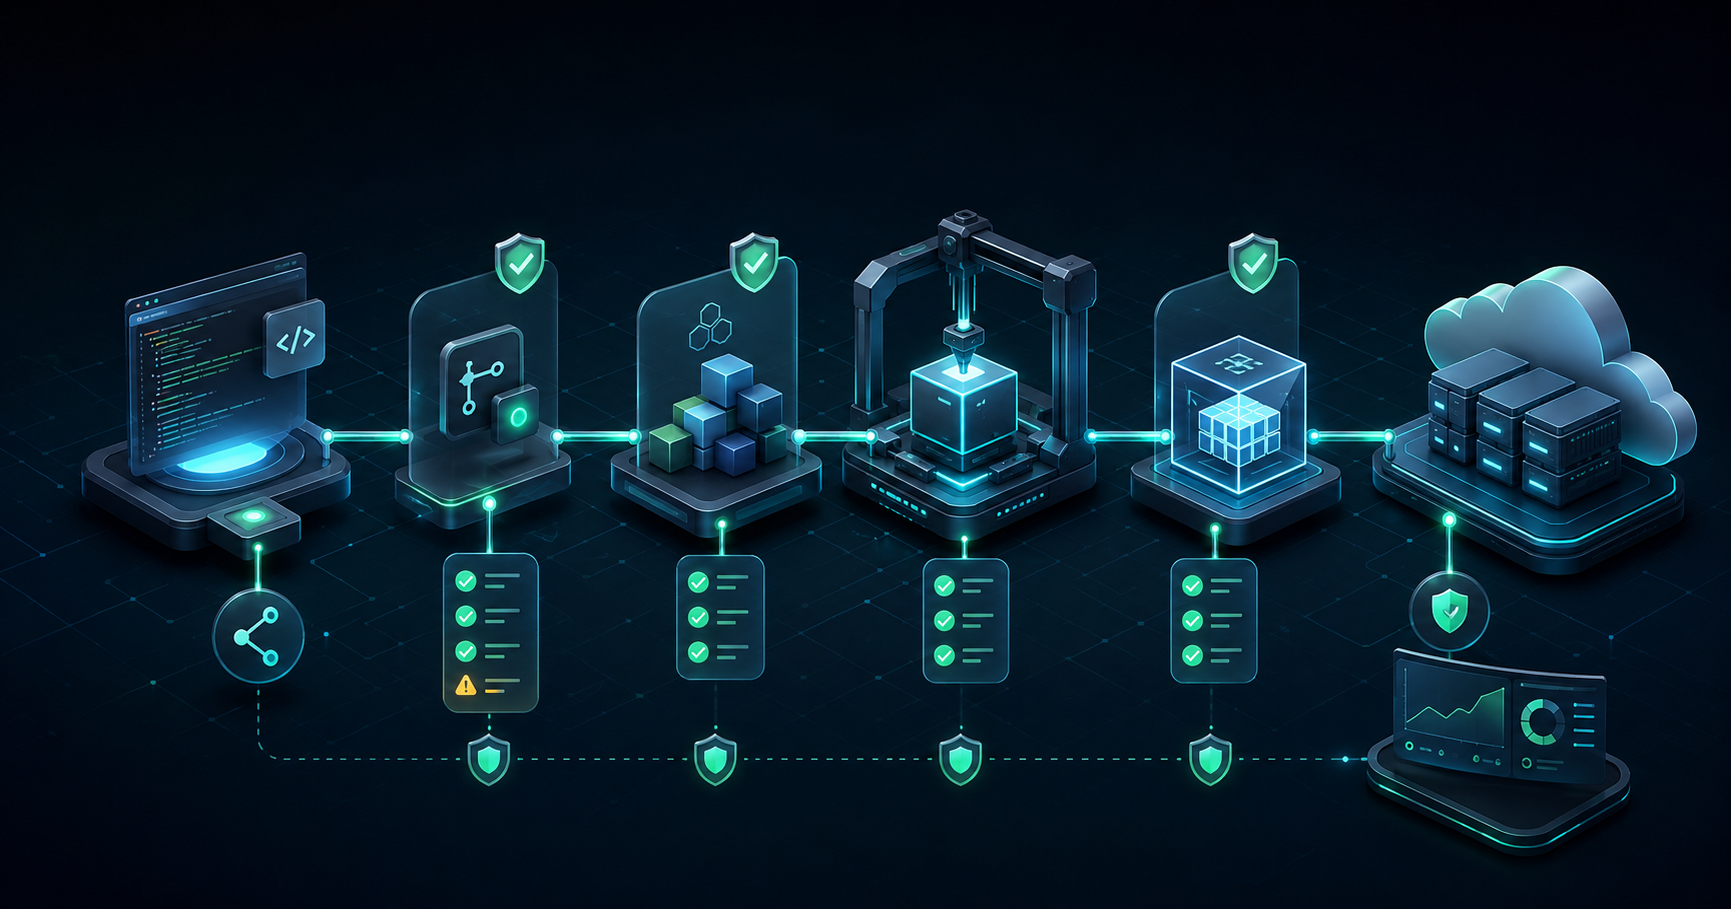
  • کنترل‌های امنیتی پایپ‌لاین CI/CD از ثبت کد و ساخت نرم‌افزار تا استقرار و پایش
    DevSecOps

    امنیت در CI/CD؛ کنترل‌های امنیتی از Commit تا Deployment

    توسطکارشناس امن‌آپس آگوست 25, 2026

    پایپ‌لاین CI/CD مسیر انتقال کد از محیط توسعه به محصولی است که در اختیار کاربران قرار می‌گیرد. این مسیر معمولاً به مخزن کد، ابزارهای ساخت، کتابخانه‌های نرم‌افزاری، محیط‌های…

    ادامه مطلب امنیت در CI/CD؛ کنترل‌های امنیتی از Commit تا Deploymentادامه

  • گسترش سطح حمله سازمان با اتصال سرورها، سرویس‌های ابری، تجهیزات و دارایی‌های اینترنتی
    مدیریت سطح حمله

    مدیریت سطح حمله (ASM) چیست و چرا سازمان‌ها به آن نیاز دارند؟

    توسطکارشناس امن‌آپس آگوست 24, 2026آگوست 24, 2026

    زیرساخت دیجیتال سازمان‌ها دیگر به چند سرور، یک وب‌سایت و تعدادی سیستم داخلی محدود نیست. استفاده از سرویس‌های ابری، APIها، نرم‌افزارهای SaaS، دورکاری و همکاری با شرکت‌های ثالث…

    ادامه مطلب مدیریت سطح حمله (ASM) چیست و چرا سازمان‌ها به آن نیاز دارند؟ادامه

  • نمایش اولویت‌بندی ریسک‌های امنیت سایبری در یک سازمان
    امنیت سایبری

    مهم‌ترین اولویت‌های امنیت سایبری برای سازمان‌ها؛ تهدیدهای رایج و چک‌لیست شروع

    توسطکارشناس امن‌آپس آگوست 7, 2026آگوست 7, 2026

    اولویت‌های امنیت سایبری سازمان‌ها فقط به خرید ابزارهایی مانند Firewall، EDR یا SIEM محدود نمی‌شود. نقطه شروع، شناخت دارایی‌های حیاتی، تهدیدهای واقعی و پیامدهای کسب‌وکاری هر رخداد است….

    ادامه مطلب مهم‌ترین اولویت‌های امنیت سایبری برای سازمان‌ها؛ تهدیدهای رایج و چک‌لیست شروعادامه

  • درباره وبلاگ
  • تماس با ما
  • صفحه اصلی امن‌آپس

© 2026 بلاگ امن‌آپس

  • آخرین مقالات
  • امنیت سایبری
  • DevSecOps
  • مدیریت سطح حمله
  • درباره امن‌آپس
  • ارتباط با امن‌آپس
  • صفحه اصلی امن‌آپس