مهمترین اولویتهای امنیت سایبری برای سازمانها؛ تهدیدهای رایج و چکلیست شروع
اولویتهای امنیت سایبری سازمانها فقط به خرید ابزارهایی مانند Firewall، EDR یا SIEM محدود نمیشود. نقطه شروع، شناخت داراییهای حیاتی، تهدیدهای واقعی و پیامدهای کسبوکاری هر رخداد است. سازمانی که نداند چه سامانهها، دادهها و دسترسیهایی برای ادامه فعالیتش حیاتی هستند، نمیتواند بودجه، ابزارها و نیروی امنیتی خود را بهدرستی اولویتبندی کند.
چرا اولویتبندی در امنیت سایبری ضروری است؟
بودجه، زمان و نیروی متخصص امنیت در هیچ سازمانی نامحدود نیست. به همین دلیل، اجرای همزمان تمام کنترلهای امنیتی نه عملی است و نه همیشه نتیجه مطلوبی دارد. سازمان باید ابتدا مشخص کند کدام داراییها برای ادامه فعالیت حیاتی هستند، چه تهدیدهایی احتمال بیشتری دارند و وقوع هر رخداد چه تأثیری بر عملیات، درآمد، اعتبار یا اطلاعات مشتریان خواهد گذاشت.
برای مثال، یک آسیبپذیری بحرانی در سامانهای که مستقیماً از اینترنت قابلدسترسی است، معمولاً باید زودتر از یک آسیبپذیری مشابه در سامانهای آزمایشی و جدا از شبکه اصلی برطرف شود. بنابراین، شدت فنی یک ضعف امنیتی بهتنهایی برای تعیین اولویت کافی نیست؛ میزان در معرض بودن، اهمیت دارایی و پیامد کسبوکاری آن نیز باید بررسی شود.
یک روش ساده برای شروع این است که درباره هر ریسک امنیتی سه سؤال مطرح شود:
- کدام سامانه، داده یا فرایند کسبوکار در معرض خطر قرار دارد؟
- احتمال سوءاستفاده از این ضعف یا مسیر حمله چقدر است؟
- در صورت وقوع رخداد، چه خسارتی به عملیات، مشتریان یا اعتبار سازمان وارد میشود؟
پاسخ به این پرسشها کمک میکند اقدامات امنیتی از حالت پراکنده و ابزارمحور خارج شوند و بر کاهش ریسکهای واقعی سازمان تمرکز کنند. این نگاه با چارچوب NIST Cybersecurity Framework 2.0 همراستا است که مدیریت ریسک امنیت سایبری را در شش حوزه حاکمیت، شناسایی، حفاظت، تشخیص، پاسخ و بازیابی سازماندهی میکند.
تهدیدهای رایج سایبری برای سازمانها
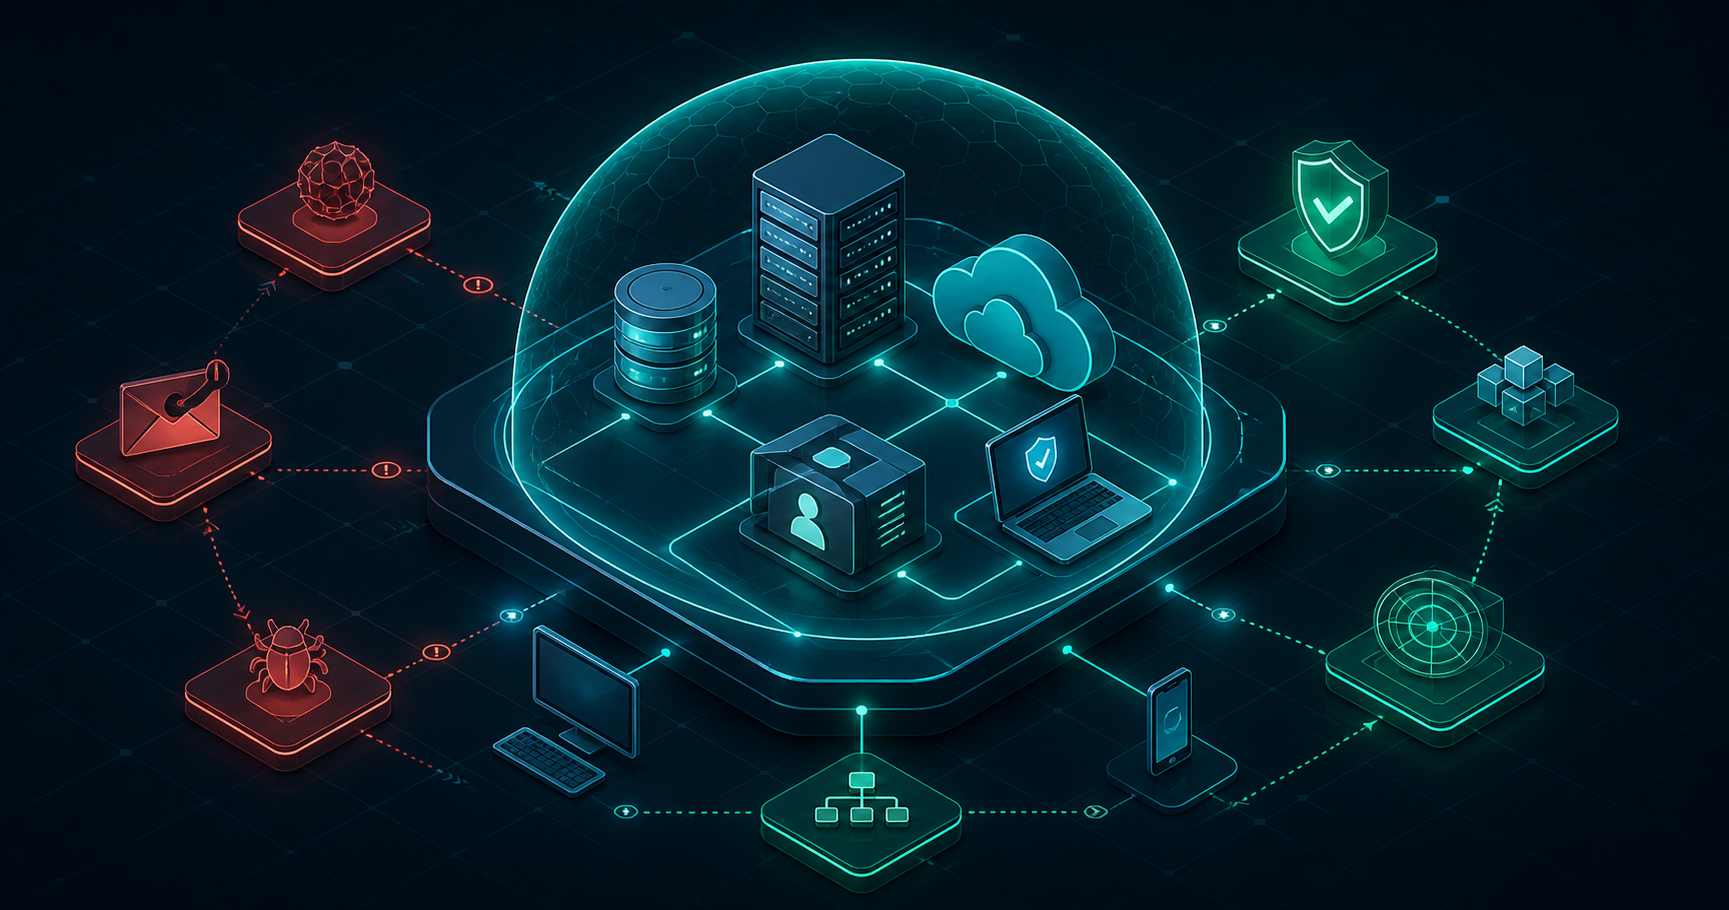
تهدیدهای هر سازمان به نوع فعالیت، اندازه، فناوریهای مورد استفاده و دادههای آن بستگی دارند. بااینحال، برخی مسیرهای حمله در بسیاری از شرکتها و سازمانها مشترک هستند و باید در ارزیابی اولیه مورد توجه قرار گیرند.
۱. فیشینگ و سرقت اطلاعات ورود
در حمله فیشینگ (Phishing) مهاجم تلاش میکند کاربر را متقاعد کند روی یک لینک جعلی کلیک کند، فایل آلودهای را باز کند یا نام کاربری و گذرواژه خود را در یک صفحه تقلبی وارد کند. حتی اگر زیرساخت فنی سازمان بهخوبی محافظت شده باشد، سرقت حساب یک کارمند میتواند مسیری برای دسترسی به ایمیل، فایلها، پنلهای مدیریتی یا سامانههای داخلی ایجاد کند.
فعالسازی احراز هویت چندمرحلهای (MFA)، آموزش مستمر کارکنان و محدودکردن دسترسی هر کاربر به نیاز واقعی شغلی، احتمال موفقیت این حملات را کاهش میدهد. بهتر است ابتدا حسابهای مدیران، ایمیل سازمانی، دسترسیهای راه دور و سرویسهای حساس تحت پوشش MFA قرار بگیرند.
۲. باجافزار و توقف عملیات
باجافزار (Ransomware) میتواند فایلها، سرورها یا سامانههای عملیاتی را رمزگذاری کند و فعالیت سازمان را متوقف سازد. در برخی حملات، مهاجم پیش از رمزگذاری اطلاعات، بخشی از دادهها را نیز سرقت میکند و سازمان را به انتشار عمومی آنها تهدید میکند.
پشتیبانگیری منظم بهتنهایی کافی نیست. نسخههای پشتیبان باید از سامانههای اصلی جدا باشند، دسترسی محدودی داشته باشند و فرایند بازیابی آنها بهصورت دورهای آزمایش شود. بهروزرسانی سامانهها، کنترل دسترسیهای مدیریتی و محدودکردن سرویسهایی مانند RDP نیز در کاهش این ریسک نقش مهمی دارند.
۳. آسیبپذیریهای اصلاحنشده
سیستمعاملها، نرمافزارهای سازمانی، تجهیزات شبکه و برنامههای تحت وب ممکن است دارای آسیبپذیریهای شناختهشده باشند. مهاجمان معمولاً سامانههای متصل به اینترنت را برای یافتن نسخههای قدیمی یا تنظیمات ناامن اسکن میکنند. تأخیر در نصب وصلههای امنیتی، بهویژه برای سرویسهای عمومی، میتواند یک ضعف شناختهشده را به مسیر ورود مهاجم تبدیل کند.
سازمان باید فهرستی بهروز از داراییهای خود داشته باشد و فرایند مشخصی برای شناسایی، ارزیابی و رفع آسیبپذیریها تعریف کند. اولویت با ضعفهایی است که روی داراییهای حیاتی یا سرویسهای در دسترس از اینترنت قرار دارند و امکان سوءاستفاده عملی از آنها وجود دارد.
۴. تنظیمات نادرست و سرویسهای ناخواسته در معرض اینترنت
گاهی خطر اصلی یک آسیبپذیری نرمافزاری نیست، بلکه تنظیم نادرست یک سرویس است. پایگاه داده عمومی، فضای ذخیرهسازی ابری بدون محدودیت دسترسی، پنل مدیریتی رهاشده، پورت غیرضروری یا حسابی با گذرواژه پیشفرض میتواند اطلاعات یا زیرساخت سازمان را در معرض حمله قرار دهد.
تغییرات زیرساخت، مهاجرت به سرویسهای Cloud و ایجاد دامنهها یا زیردامنههای جدید ممکن است بدون اطلاع کامل تیم امنیت انجام شوند. به همین دلیل، کشف مستمر داراییهای بیرونی و بررسی سطح حمله سازمان باید بخشی از برنامه امنیتی باشد، نه فعالیتی که فقط سالی یکبار انجام میشود.
۵. دسترسیهای بیشازحد و حسابهای مدیریتنشده
حسابهای قدیمی کارکنان، دسترسی پیمانکارانی که همکاری آنها پایان یافته و مجوزهای مدیریتی غیرضروری، دامنه اثر یک رخداد امنیتی را افزایش میدهند. اگر یک حساب معمولی بیش از نیاز خود دسترسی داشته باشد، سرقت همان حساب میتواند به مهاجم امکان مشاهده یا تغییر اطلاعات حساس را بدهد.
اجرای اصل حداقل دسترسی (Least Privilege)، بازبینی دورهای مجوزها و حذف سریع حسابهای بدون استفاده، از اقدامات کمهزینه اما مؤثر برای کاهش این ریسک هستند.
۶. ریسک زنجیره تأمین و تأمینکنندگان
امنیت سازمان فقط به سامانههای داخلی آن محدود نیست. نرمافزارهای شخص ثالث، سرویسهای SaaS، کتابخانههای نرمافزاری، پیمانکاران و شرکتهای پشتیبان نیز ممکن است به دادهها یا زیرساخت سازمان دسترسی داشته باشند. ضعف امنیتی در هر یک از این اجزا میتواند مسیر غیرمستقیمی برای حمله ایجاد کند.
پیش از ایجاد دسترسی برای تأمینکنندگان باید نوع داده، سطح مجوز، مدت دسترسی و مسئولیت طرف مقابل در صورت وقوع رخداد مشخص شود. دسترسیهای خارجی نیز باید ثبت، محدود و پس از پایان همکاری حذف شوند.
برای شروع برنامه امنیت سایبری سازمان چه کنیم؟
شروع یک برنامه امنیت سایبری مؤثر لزوماً به معنی خرید همزمان چندین ابزار نیست. ابتدا باید داراییهای حیاتی، دسترسیها، نقاط در معرض اینترنت و ریسکهای مهم سازمان شناسایی شوند؛ سپس بر اساس تأثیر کسبوکاری، یک برنامه اجرایی واقعبینانه برای کاهش آنها تدوین شود.
اگر برای ارزیابی وضعیت فعلی، تعیین اولویتهای امنیتی یا طراحی مسیر بهبود امنیت سازمان خود به راهنمایی نیاز دارید، میتوانید از خدمات مشاوره امنیت سایبری امنآپس استفاده کنید.
برای مطرحکردن نیازهای سازمان و دریافت مشاوره اولیه، از طریق صفحه ارتباط با امنآپس با ما در تماس باشید.