مدیریت سطح حمله (ASM) چیست و چرا سازمانها به آن نیاز دارند؟
زیرساخت دیجیتال سازمانها دیگر به چند سرور، یک وبسایت و تعدادی سیستم داخلی محدود نیست. استفاده از سرویسهای ابری، APIها، نرمافزارهای SaaS، دورکاری و همکاری با شرکتهای ثالث باعث شده است مرزهای فناوری اطلاعات دائماً تغییر کنند.
هر دارایی جدیدی که به اینترنت متصل میشود، میتواند نقطهای تازه برای ورود مهاجمان ایجاد کند؛ بهویژه اگر تیم امنیت از وجود آن اطلاع نداشته باشد. مدیریت سطح حمله یا ASM رویکردی است که به سازمان کمک میکند این داراییها و ریسکهای مرتبط با آنها را بهصورت مستمر شناسایی و مدیریت کند.
سطح حمله چیست؟
سطح حمله یا Attack Surface مجموعه تمام نقاطی است که مهاجم میتواند از طریق آنها وارد یک سیستم شود، بر عملکرد آن اثر بگذارد یا به اطلاعات دسترسی پیدا کند. براساس تعریف مؤسسه ملی استاندارد و فناوری آمریکا (NIST)، این نقاط ممکن است در مرز یک سیستم، یکی از اجزای آن یا محیط پیرامونش قرار داشته باشند.
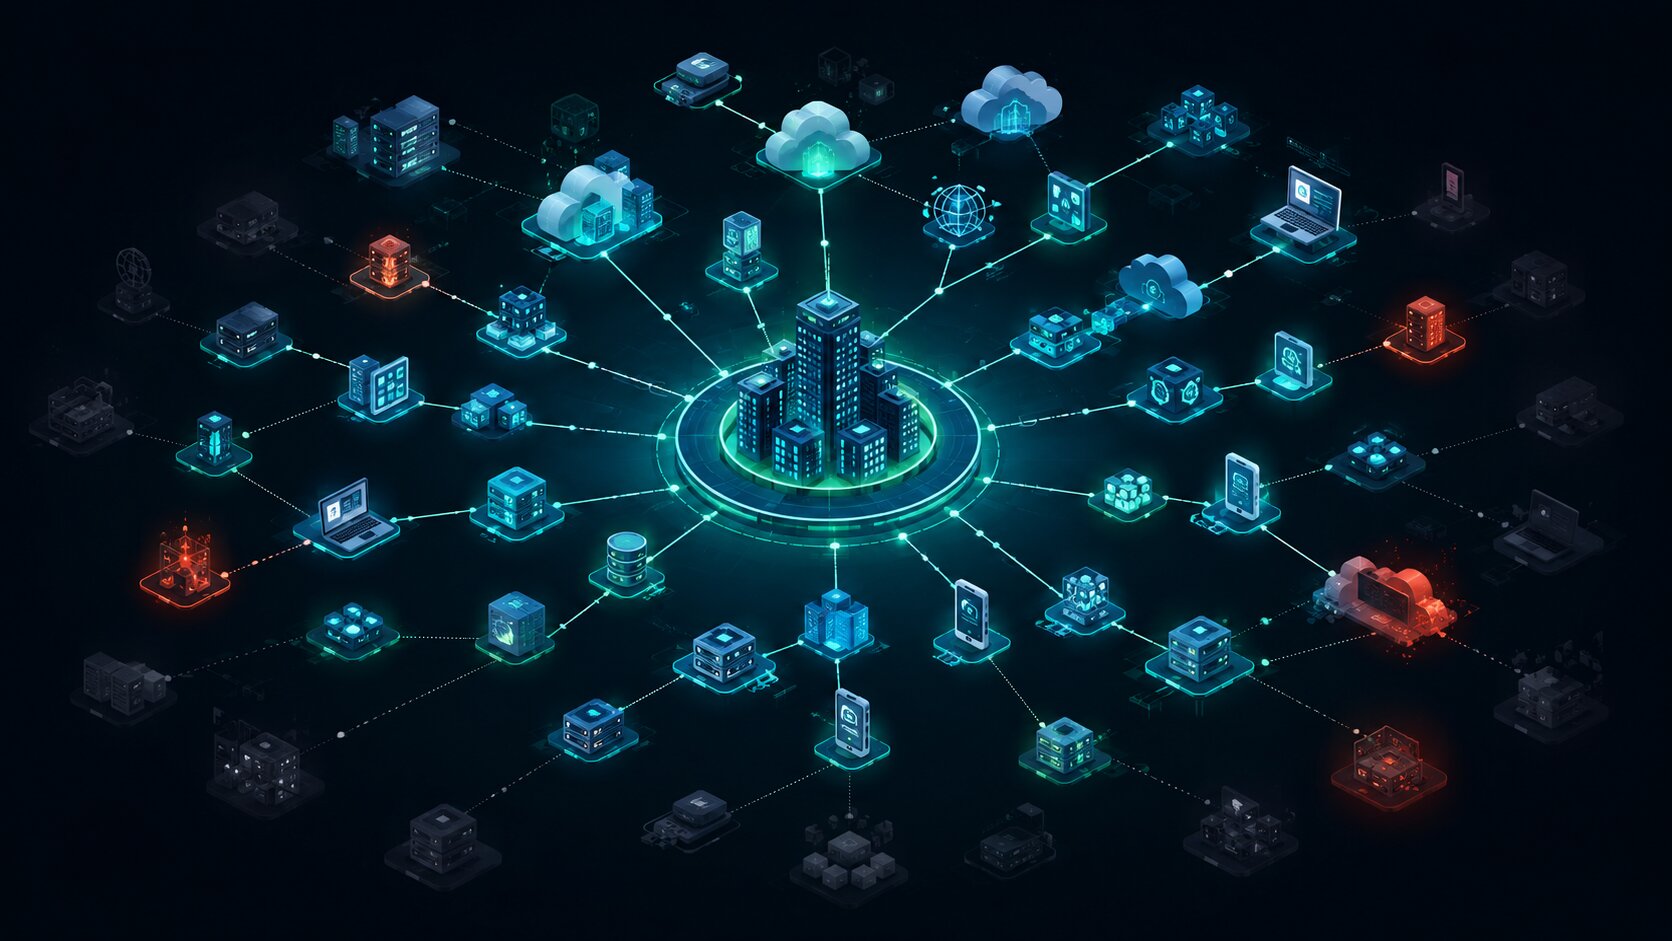
در سطح یک سازمان، دامنهها، زیردامنهها، آدرسهای IP، سرورها، پورتهای باز، برنامههای تحت وب، APIها، پنلهای مدیریتی، سرویسهای ابری و سامانههای قدیمی میتوانند بخشی از سطح حمله باشند.
نکته مهم این است که سطح حمله فقط از داراییهای ثبتشده و شناختهشده تشکیل نمیشود. ممکن است یک زیردامنه آزمایشی، سرور قدیمی یا پنل مدیریتی فراموششده همچنان از اینترنت قابلدسترسی باشد. شاید تیم فناوری اطلاعات از وجود این دارایی اطلاع نداشته باشد، اما مهاجم بتواند آن را از بیرون سازمان پیدا کند.
مدیریت سطح حمله یا ASM چیست؟
مدیریت سطح حمله یا Attack Surface Management که بهاختصار ASM نامیده میشود، فرایندی مستمر برای کشف، ارزیابی، اولویتبندی و کاهش ریسک داراییهایی است که میتوانند در معرض حمله قرار بگیرند.
در این رویکرد، سازمان زیرساخت خود را از زاویه دید یک مهاجم بیرونی بررسی میکند. بهجای آنکه فقط فهرست رسمی داراییها مبنا قرار بگیرد، فضای اینترنت نیز بررسی میشود تا داراییهای مرتبط با نام، دامنه یا زیرساخت سازمان شناسایی شوند.
هدف ASM فقط پیدا کردن آسیبپذیریها نیست. این فرایند باید مشخص کند چه داراییهایی وجود دارند، مالک هر دارایی چه واحدی است، کدام داراییها از اینترنت قابلدسترسیاند و رسیدگی به کدام مشکل باید در اولویت قرار بگیرد.
به همین دلیل، ASM یک اسکن ساده یا فعالیت مقطعی نیست. سطح حمله سازمان دائماً تغییر میکند و مدیریت آن نیز باید بهشکل یک چرخه مستمر انجام شود.
چرا سطح حمله سازمانها گسترش پیدا میکند؟
در زیرساختهای امروزی، تیمها میتوانند در مدت کوتاهی یک ماشین مجازی، سرویس ابری، API یا زیردامنه جدید ایجاد کنند. گاهی این تغییرات بدون اطلاع مستقیم تیم امنیت انجام میشوند.
ادغام شرکتها، همکاری با تأمینکنندگان، استفاده از نرمافزارهای شخص ثالث و راهاندازی محیطهای موقت توسعه و آزمایش نیز سطح حمله را گسترش میدهد. حتی پس از پایان یک پروژه، ممکن است بخشی از زیرساخت آن همچنان فعال باقی بماند.
پروژه OWASP ASM Top 10 نیز به همین مسئله اشاره میکند. برنامههای امروزی با محیطهای ابری، APIها، سرویسهای SaaS و سامانههای شخص ثالث در ارتباطاند و داراییهای اینترنتی ممکن است بهصورت پویا ایجاد یا حذف شوند.
بنابراین، فهرست داراییهای سازمان ممکن است مدت کوتاهی پس از تهیه، ناقص یا قدیمی شود. این مسئله زمانی خطرناکتر است که دارایی فراموششده از نرمافزاری قدیمی استفاده کند یا سرویس حساسی را بدون کنترل مناسب در اینترنت قرار داده باشد.
چرا سازمانها به ASM نیاز دارند؟
مهاجم برای شناسایی داراییهای سازمان به فهرست داخلی آن نیاز ندارد. او میتواند با استفاده از اطلاعات عمومی، رکوردهای DNS، گواهیهای دیجیتال و ابزارهای شناسایی اینترنتی، بخشی از زیرساخت بیرونی سازمان را ترسیم کند.
اگر تیم امنیت دید کمتری نسبت به مهاجم داشته باشد، ممکن است داراییها و نقاط ضعف ناشناخته برای مدت زیادی باقی بمانند. ASM این فاصله دید را کاهش میدهد و به سازمان کمک میکند داراییهای قابلمشاهده از اینترنت را پیش از تبدیلشدن به نقطه ورود شناسایی کند.
مدیریت سطح حمله همچنین به اولویتبندی بهتر ریسکها کمک میکند. تیمهای امنیت معمولاً با تعداد زیادی هشدار و آسیبپذیری مواجهاند و امکان رسیدگی همزمان به همه آنها وجود ندارد. در ASM، علاوه بر شدت ضعف، اهمیت دارایی، میزان دسترسیپذیری، امکان بهرهبرداری و تأثیر احتمالی رخداد بر کسبوکار نیز در نظر گرفته میشود.
تفاوت ASM با مدیریت آسیبپذیری چیست؟
| معیار مقایسه | مدیریت سطح حمله (ASM) | مدیریت آسیبپذیری |
|---|---|---|
| نقطه شروع | کشف داراییهایی که از دید مهاجم قابلمشاهدهاند | بررسی فهرستی از داراییهای شناختهشده سازمان |
| محدوده بررسی | داراییهای شناختهشده، ناشناخته و فراموششده | سرورها، تجهیزات و نرمافزارهای ثبتشده |
| هدف اصلی | شناسایی داراییها، نقاط مواجهه و اولویتبندی ریسکها | شناسایی و اصلاح آسیبپذیریهای فنی |
| سؤال اصلی | چه داراییهایی در معرض دید یا دسترسی مهاجم قرار دارند؟ | داراییهای ثبتشده چه آسیبپذیریهایی دارند؟ |
| نحوه استفاده | ایجاد دید کاملتر نسبت به سطح حمله سازمان | اسکن، گزارش و پیگیری اصلاح ضعفهای فنی |
ASM جایگزین مدیریت آسیبپذیری نیست. این دو رویکرد مکمل یکدیگرند؛ ASM مشخص میکند چه داراییهایی باید بررسی شوند و مدیریت آسیبپذیری به شناسایی و اصلاح ضعفهای فنی آنها کمک میکند.
تفاوت ASM با تست نفوذ چیست؟
| معیار مقایسه | مدیریت سطح حمله (ASM) | تست نفوذ |
|---|---|---|
| نوع فعالیت | فرایندی مستمر و تکرارشونده | ارزیابی مقطعی در یک بازه زمانی مشخص |
| محدوده بررسی | داراییهای شناختهشده، ناشناخته و جدید | محدودهای مشخص و از پیش تعیینشده |
| هدف اصلی | کشف داراییها، شناسایی نقاط مواجهه و اولویتبندی ریسکها | بررسی عمیق ضعفهای امنیتی و امکان بهرهبرداری از آنها |
| میزان عمق | گستردهتر با تمرکز بر دید کلی سطح حمله | عمیقتر با تمرکز بر سامانههای منتخب |
| نتیجه | تصویری بهروز از تغییرات سطح حمله سازمان | تصویری عمیق اما مقطعی از امنیت محدوده آزمایش |
ASM و تست نفوذ جایگزین یکدیگر نیستند. ASM مشخص میکند چه داراییهایی وجود دارند و کدامیک بیشتر در معرض ریسک قرار گرفتهاند؛ تست نفوذ نیز امنیت سامانههای مهم را با جزئیات بیشتری بررسی میکند.
جمعبندی
مدیریت سطح حمله به سازمان کمک میکند داراییهای دیجیتال خود را از زاویه دید مهاجم مشاهده کند. این رویکرد با کشف مستمر داراییها، شناسایی نقاط مواجهه و اولویتبندی ریسکها، فاصله میان زیرساخت واقعی و فهرستهای داخلی سازمان را کاهش میدهد.
اما شناخت مفهوم ASM فقط نقطه شروع است. سازمان باید فرایندی مشخص برای کشف داراییها، تعیین مالک، ارزیابی ریسک، اصلاح مشکلات و پایش مستمر ایجاد کند. این مراحل در مقاله «مراحل مدیریت سطح حمله؛ سازمانها چگونه ASM را اجرا کنند؟» بهصورت عملی بررسی میشوند.
اگر سازمان شما تصویر کامل و بهروزی از داراییهای اینترنتی خود ندارد، ارزیابی سطح حمله بیرونی سازمان در امنآپس میتواند نقطه شروعی برای شناسایی داراییهای ناشناخته و مواجهههای امنیتی باشد.